Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAV linuxovém jádře byla objevena zranitelnost v hypervizoru KVM pro architekturu ARM64. Chyba označená jako CVE-2026–89775 může za určitých podmínek umožnit virtuálnímu stroji číst a zapisovat do paměti hostitelského systému, čímž narušuje izolaci mezi hostem a hostitelem.
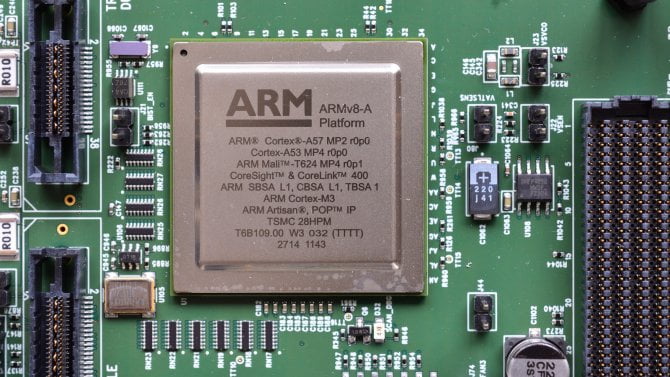 Autor: Open Grid Scheduler / Grid Engine
V linuxovém jádře byla objevena zranitelnost v hypervizoru KVM pro architekturu ARM64. Chyba označená jako CVE-2026–89775 může za určitých podmínek umožnit virtuálnímu stroji číst a zapisovat do paměti hostitelského systému, čímž narušuje izolaci mezi hostem a hostitelem.
Problém se nachází v podpoře vnořené (nested) virtualizace. Ta umožňuje spustit hypervizor uvnitř virtuálního stroje a vytvářet v něm další virtuální stroje. Kvůli chybě může po uvolnění paměti zůstat její část přístupná původnímu držiteli. Škodlivý virtuální stroj pak může získat přístup k paměti jádra hostitelského systému a nezastaví ho žádná hardwarová ochrana paměti.
Objevitel chyby uvádí, že tento přístup může vést k úniku z virtuálního stroje a ke spuštění kódu na hostiteli. V prostředí veřejných cloudů by tak teoreticky mohlo dojít k prolomení izolace mezi zákazníkem a hostitelským systémem. Zranitelnost ale nemá univerzální dopad na všechny počítače s ARM64 ani na všechny instalace KVM. Vnořená virtualizace je na ARM64 ve výchozím nastavení vypnutá, jde o experimentální funkci a vyžaduje hardware s podporou ARMv8.4 a FEAT_NV2.
Zranitelnost byla opravena v linuxovém jádře. Opravy byly podle dostupných informací začleněny do verzí 6.18.51, 7.2.5 a vývojové řady 7.3-rc1. Správci hostitelů s ARM64 provozujících KVM by měli ověřit, zda mají vnořenou virtualizaci zapnutou. Měli by také nainstalovat aktualizaci dodanou jejich distribucí.
| # | Наименование новости | Тональность | Информативность | Дата публикации |
|---|---|---|---|---|
| 1 | Návrh VRR Target Limiteru pro grafické ovladače v Linuxu | 0 | 8.86 | 22-09-2026 |
| 2 | Уязвимости в LXD, Incus, GitLab, Radicle, ядре Linux, WordPress, OpenVPN, Flatpak, NTFS-3G, FreeRDP, CUPS, Dovecot | 0 | 12.49 | 27-09-2026 |
| 3 | Linux 7.4 To Introduce The Steal Governor For Helping Virtualized Workloads | 0 | 10.71 | 28-09-2026 |
| 4 | Raspberry Pi zakázalo ve firmware výměnu RAM čipů za větší | 0 | 16.78 | 25-09-2026 |
| 5 | Qualcomm pripravuje podporu Linuxu pre Snapdragon X2 | 0 | 9.84 | 24-09-2026 |
| 6 | Intel Delivers A Significant Memory Hotplugging Performance Optimization For Linux | 0 | 4.52 | 27-09-2026 |
| 7 | MX Linux 25.3 „Infinity“ včetně jádra Linux 7.2 | 0 | 13.85 | 23-09-2026 |
| 8 | WordPress CVE-2026-87902 Under Active Attack: Critical RCE Flaw Exploited Within Hours | 0 | 13.59 | 24-09-2026 |
| 9 | Linux Kernel Introducing New Taint Due To Fuzzing Bots Yielding Impractical Bug Reports | 0 | 5.78 | 24-09-2026 |
| 10 | YSERVER 1.6 přidává podporu XDMCP | 0 | 11.52 | 23-09-2026 |